ISO 30439:2026
Management des ressources humaines — Traitement sécurisé des données
Le présent document définit des lignes directrices à l'intention des organismes en ce qui concerne le traitement sécurisé des données de management des ressources humaines, afin d'assurer une approche responsable de la collecte, de la gestion, de la protection, de l'utilisation et de la suppression des informations à caractère personnel concernant le personnel d'un organisme. Le présent document s'applique aussi bien aux organisations à but lucratif qu'aux organisations à but non lucratif, indépendamment de leur taille et de leur secteur d'activité. Elle s'applique à tous les secteurs et à toutes les tailles d'organismes, et couvre les données des actuels et anciens employés, sous-traitants, candidats et de toute autre personne concernée. Le présent document traite des données qui sont obtenues dans le cadre des activités et processus de management des ressources humaines, qui en sont issues ou qui sont utilisées dans ce cadre.Le présent document couvre le traitement sécurisé des données de management des ressources humaines, quel que soit leur format, qu'elles soient collectées, tenues à jour ou utilisées par un service des ressources humaines ou par une autre entité, telle que des tiers, des fournisseurs ou des services autres que celui des ressources humaines (par exemple, le service financier ou le service opérationnel). Le présent document porte exclusivement sur le traitement sécurisé des données de management des ressources humaines; les caractéristiques de ces données, telles que leur qualité, leur fiabilité et leur validité, ne relèvent pas du domaine d'application du présent document (voir l'ISO 30435). Le présent document concerne les données relatives à toute personne dont les informations sont utilisées dans le cadre du cycle de vie des données de management des ressources humaines, y compris les actuels et anciens employés, sous-traitants, dirigeants ou membres du conseil d'administration, les candidats, ainsi que les personnes anciennement ou indirectement associées à l'organisme. Il ne couvre pas la protection de la vie privée des clients, fournisseurs ou autres tiers lorsque les données se trouvent en dehors du cadre du management des ressources humaines (voir l'ISO/IEC 27001 et l'ISO/IEC 27002 pour la protection des données non spécifiques au management des ressources humaines, ainsi que la série ISO/IEC 38505 relative à la gouvernance des données en général).
Le présent document définit des lignes directrices à l'intention des organismes en ce qui concerne le traitement sécurisé des données de management des ressources humaines, afin d'assurer une approche responsable de la collecte, de la gestion, de la protection, de l'utilisation et de la suppression des informations à caractère personnel concernant le personnel d'un organisme. Le présent document s'applique aussi bien aux organisations à but lucratif qu'aux organisations à but non lucratif, indépendamment de leur taille et de leur secteur d'activité. Elle s'applique à tous les secteurs et à toutes les tailles d'organismes, et couvre les données des actuels et anciens employés, sous-traitants, candidats et de toute autre personne concernée. Le présent document traite des données qui sont obtenues dans le cadre des activités et processus de management des ressources humaines, qui en sont issues ou qui sont utilisées dans ce cadre.
Le présent document couvre le traitement sécurisé des données de management des ressources humaines, quel que soit leur format, qu'elles soient collectées, tenues à jour ou utilisées par un service des ressources humaines ou par une autre entité, telle que des tiers, des fournisseurs ou des services autres que celui des ressources humaines (par exemple, le service financier ou le service opérationnel). Le présent document porte exclusivement sur le traitement sécurisé des données de management des ressources humaines; les caractéristiques de ces données, telles que leur qualité, leur fiabilité et leur validité, ne relèvent pas du domaine d'application du présent document (voir l'ISO 30435). Le présent document concerne les données relatives à toute personne dont les informations sont utilisées dans le cadre du cycle de vie des données de management des ressources humaines, y compris les actuels et anciens employés, sous-traitants, dirigeants ou membres du conseil d'administration, les candidats, ainsi que les personnes anciennement ou indirectement associées à l'organisme. Il ne couvre pas la protection de la vie privée des clients, fournisseurs ou autres tiers lorsque les données se trouvent en dehors du cadre du management des ressources humaines (voir l'ISO/IEC 27001 et l'ISO/IEC 27002 pour la protection des données non spécifiques au management des ressources humaines, ainsi que la série ISO/IEC 38505 relative à la gouvernance des données en général).
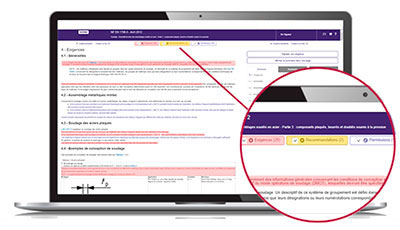
Pour respecter une norme, vous avez besoin de comprendre rapidement ses enjeux afin de déterminer son impact sur votre activité.
Le service Exigences vous aide à repérer rapidement au sein du texte normatif :
- les clauses impératives à satisfaire,
- les clauses non indispensables mais utiles à connaitre, telles que les permissions et les recommandations.
L'identification de ces types de clauses repose sur le document « Directives ISO/IEC, Partie 2 - Principes et règles de structure et de rédaction des documents ISO » ainsi que sur une liste de formes verbales constamment enrichie.
Avec Exigences, accédez rapidement à l'essentiel du texte normatif !

COBAZ est la solution simple et efficace pour répondre aux besoins normatifs liés à votre activité, en France comme à l’étranger.
Disponible sur abonnement, CObaz est LA solution modulaire à composer selon vos besoins d’aujourd’hui et de demain. Découvrez vite CObaz !
Demandez votre démo live gratuite, sans engagement
Je découvre COBAZ