NF ISO/IEC 27005
NF ISO/IEC 27005

NF ISO/IEC 27005

avril 2013
Norme Annulée

Technologies de l'information - Techniques de sécurité - Gestion des risques liés à la sécurité de l'information

Le présent document contient des lignes directrices relatives à la gestion des risques en sécurité de l''information. Il vient en appui des concepts généraux énoncés dans la NF ISO/IEC 27001 ; il est conçu pour aider à la mise en place de la sécurité de l''information basée sur une approche de gestion des risques.

Informations générales

Collections

Normes nationales et documents normatifs nationaux

Date de publication

avril 2013

Nombre de pages

85 p.

Référence

NF ISO/IEC 27005

Codes ICS

03.100.70   Systèmes de management
35.030   Sécurité des technologies de l'information
Parenté internationale

Résumé
Technologies de l'information - Techniques de sécurité - Gestion des risques liés à la sécurité de l'information

Le présent document contient des lignes directrices relatives à la gestion des risques en sécurité de l''information. Il vient en appui des concepts généraux énoncés dans la NF ISO/IEC 27001 ; il est conçu pour aider à la mise en place de la sécurité de l''information basée sur une approche de gestion des risques.
Normes remplacées (1)
NF ISO/IEC 27005
NF ISO/IEC 27005
octobre 2010
Norme En vigueur
Technologies de l'information - Techniques de sécurité - Gestion des risques en sécurité de l'information

Le présent document contient des lignes directrices relatives à la gestion des risques en sécurité de l''information. Il vient en appui des concepts généraux énoncés dans la NF ISO/IEC 27001 ; il est conçue pour aider à la mise en place de la sécurité de l''information basée sur une approche de gestion des risques.

Norme remplacée par (1)
NF ISO/IEC 27005
NF ISO/IEC 27005
novembre 2018
Norme Annulée
Technologies de l'information - Techniques de sécurité - Gestion des risques liés à la sécurité de l'information

Le présent document contient des lignes directrices relatives à la gestion des risques en sécurité de l''information. Le présent document appuie les concepts généraux énoncés dans l''ISO/IEC 27001; il est conçu pour aider à la mise en place de la sécurité de l''information basée sur une approche de gestion des risques. Il est important de connaître les concepts, les modèles, les processus et les terminologies décrites dans l''ISO/IEC 27001 et l''ISO/IEC 27002 afin de bien comprendre le présent document. Le présent document est applicable à tous types d''organismes (par exemple les entreprises commerciales, les agences gouvernementales, les organisations à but non lucratif) qui ont l''intention de gérer des risques susceptibles de compromettre la sécurité des informations de l''organisme.

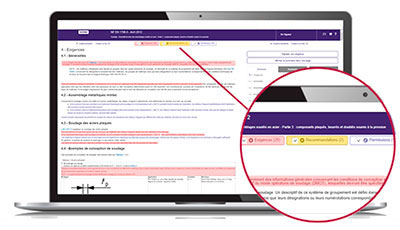
ZOOM SUR... le service Exigences

Pour respecter une norme, vous avez besoin de comprendre rapidement ses enjeux afin de déterminer son impact sur votre activité.

Le service Exigences vous aide à repérer rapidement au sein du texte normatif :

  • les clauses impératives à satisfaire,
  • les clauses non indispensables mais utiles à connaitre, telles que les permissions et les recommandations.

L'identification de ces types de clauses repose sur le document « Directives ISO/IEC, Partie 2 - Principes et règles de structure et de rédaction des documents ISO » ainsi que sur une liste de formes verbales constamment enrichie.

Avec Exigences, accédez rapidement à l'essentiel du texte normatif !


Qu'est-ce que le format Redline ?
Nouveau : service UPSELL
Besoin d’identifier, de veiller et de décrypter les normes ?