NF ISO/IEC 27000
Technologies de l'information - Techniques de sécurité - Systèmes de management de la sécurité de l'information - Vue d'ensemble et vocabulaire
L'ISO/CEI 27000:2009 fournit une vue d'ensemble des systèmes de management de la sécurité de l'information (SMSI); cette vue d'ensemble constitue l'objet de la famille des normes SMSI et définit les termes qui s'y rattachent. Suite à la mise en oeuvre de l'ISO/CEI 27000:2009, tous les types d'organismes (par exemple entreprises commerciales, organismes publics et organismes à but non lucratif) sont censés obtenirune vue d'ensemble de la famille des normes SMSI,une introduction aux SMSI,une brève description du processus Planifier-Déployer-Contrôler-Agir (PDCA), etles termes et définitions utilisés dans la famille des normes SMSI.Les objectifs de l'ISO/CEI 27000:2009 sont la fourniture de termes et définitions, et une introduction à la famille des normes SMSI quidéfinissent les exigences pour un SMSI et pour les organismes certifiant de tels systèmes,apportent un soutien direct, des recommandations détaillées et/ou une interprétation des processus et des exigences générales selon le modèle Planifier-Déployer-Contrôler-Agir (PDCA),traitent des lignes directrices propres à des secteurs particuliers en matière de SMSI, ettraitent de l'évaluation de la conformité d'un SMSI.
L'ISO/CEI 27000:2009 fournit une vue d'ensemble des systèmes de management de la sécurité de l'information (SMSI); cette vue d'ensemble constitue l'objet de la famille des normes SMSI et définit les termes qui s'y rattachent. Suite à la mise en oeuvre de l'ISO/CEI 27000:2009, tous les types d'organismes (par exemple entreprises commerciales, organismes publics et organismes à but non lucratif) sont censés obtenir
- une vue d'ensemble de la famille des normes SMSI,
- une introduction aux SMSI,
- une brève description du processus Planifier-Déployer-Contrôler-Agir (PDCA), et
- les termes et définitions utilisés dans la famille des normes SMSI.
Les objectifs de l'ISO/CEI 27000:2009 sont la fourniture de termes et définitions, et une introduction à la famille des normes SMSI qui
- définissent les exigences pour un SMSI et pour les organismes certifiant de tels systèmes,
- apportent un soutien direct, des recommandations détaillées et/ou une interprétation des processus et des exigences générales selon le modèle Planifier-Déployer-Contrôler-Agir (PDCA),
- traitent des lignes directrices propres à des secteurs particuliers en matière de SMSI, et
- traitent de l'évaluation de la conformité d'un SMSI.
Le présent document décrit une vue d''ensemble et le vocabulaire des systèmes de management de la sécurité de l''information, qui constituent l''objet de la famille de normes du SMSI, et définit les termes et les définitions qui s''y rapportent. Il est applicable à tous les types et à toutes les tailles d''organisations (par exemple entreprises commerciales, organisations publiques, organisations à but non lucratif).
- Avant-proposiv
-
0 Introductionv
-
1 Domaine d'application1
-
2 Termes et définitions1
-
3 Systèmes de management de la sécurité de l'information1
-
3.1 Introduction6
-
3.2 Qu'est ce qu'un SMSI ?6
-
3.3 Approche processus8
-
3.4 Raisons pour lesquelles un SMSI est important8
-
3.5 Établissement, surveillance, mise à jour et amélioration d'un SMSI9
-
3.6 Facteurs critiques de succès du SMSI11
-
3.7 Avantages de la famille des normes SMSI11
-
4 La famille des normes SMSI12
-
4.1 Informations générales12
-
4.2 Normes décrivant une vue d'ensemble et une terminologie13
-
4.3 Normes spécifiant des exigences14
-
4.4 Normes décrivant des lignes directrices générales15
-
4.5 Normes décrivant des lignes directrices propres à un secteur16
- Annexe A (informative) Expressions verbales pour exprimer des dispositions17
- Annexe B (informative) Termes classés par catégories18
- Bibliographie20
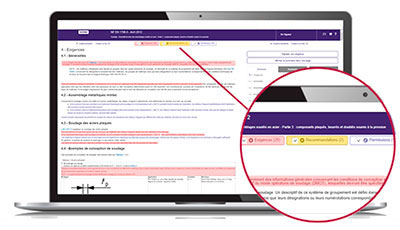
Pour respecter une norme, vous avez besoin de comprendre rapidement ses enjeux afin de déterminer son impact sur votre activité.
Le service Exigences vous aide à repérer rapidement au sein du texte normatif :
- les clauses impératives à satisfaire,
- les clauses non indispensables mais utiles à connaitre, telles que les permissions et les recommandations.
L'identification de ces types de clauses repose sur le document « Directives ISO/IEC, Partie 2 - Principes et règles de structure et de rédaction des documents ISO » ainsi que sur une liste de formes verbales constamment enrichie.
Avec Exigences, accédez rapidement à l'essentiel du texte normatif !

- Le service UPSELL vous permet de faire évoluer l'une de vos normes en toute simplicité.
- D'un simple clic ajoutez une nouvelle langue, le service Exigences ou Redline+ et ajouter un ou plusieurs utilisateur(s) supplémentaire(s).
- Que vous soyez en cours d'acquisition d'une norme ou qu'elle soit déjà disponible dans votre espace personnel, le service UPSELL est disponible à chaque étape pour vous aider à sa compréhension et dans la mise en place au sein de votre structure.
COBAZ est la solution simple et efficace pour répondre aux besoins normatifs liés à votre activité, en France comme à l’étranger.
Disponible sur abonnement, CObaz est LA solution modulaire à composer selon vos besoins d’aujourd’hui et de demain. Découvrez vite CObaz !
Demandez votre démo live gratuite, sans engagement
Je découvre COBAZ