NF ISO/IEC 27000
NF ISO/IEC 27000

NF ISO/IEC 27000

décembre 2013
Norme Annulée

Technologies de l'information - Techniques de sécurité - Systèmes de management de la sécurité de l'information - Vue d'ensemble et vocabulaire

Le présent document décrit une vue d''ensemble et le vocabulaire des systèmes de management de la sécurité de l''information, qui constituent l''objet de la famille de normes du SMSI, et définit les termes et les définitions qui s''y rapportent. Il est applicable à tous les types et à toutes les tailles d''organisations (par exemple entreprises commerciales, organisations publiques, organisations à but non lucratif).

Informations générales

Collections

Normes nationales et documents normatifs nationaux

Thématiques

Qualité - audit - lean, Management et performance, QSE

Date de publication

décembre 2013

Nombre de pages

36 p.

Référence

NF ISO/IEC 27000

Codes ICS

01.040.03   Services. Organisation de l'entreprise, gestion et qualité. Administration. Transport. Sociologie (Vocabulaires)
01.040.35   Technologies de l'information. (Vocabulaires)
03.100.70   Systèmes de management
35.030   Sécurité des technologies de l'information

Parenté internationale

ISO/IEC 27000:2012
Résumé
Technologies de l'information - Techniques de sécurité - Systèmes de management de la sécurité de l'information - Vue d'ensemble et vocabulaire

Le présent document décrit une vue d''ensemble et le vocabulaire des systèmes de management de la sécurité de l''information, qui constituent l''objet de la famille de normes du SMSI, et définit les termes et les définitions qui s''y rapportent. Il est applicable à tous les types et à toutes les tailles d''organisations (par exemple entreprises commerciales, organisations publiques, organisations à but non lucratif).
Normes remplacées (1)
NF ISO/IEC 27000
NF ISO/IEC 27000
janvier 2011
Norme Annulée
Technologies de l'information - Techniques de sécurité - Systèmes de management de la sécurité de l'information - Vue d'ensemble et vocabulaire

L'ISO/CEI 27000:2009 fournit une vue d'ensemble des systèmes de management de la sécurité de l'information (SMSI); cette vue d'ensemble constitue l'objet de la famille des normes SMSI et définit les termes qui s'y rattachent. Suite à la mise en oeuvre de l'ISO/CEI 27000:2009, tous les types d'organismes (par exemple entreprises commerciales, organismes publics et organismes à but non lucratif) sont censés obtenir une vue d'ensemble de la famille des normes SMSI, une introduction aux SMSI, une brève description du processus Planifier-Déployer-Contrôler-Agir (PDCA), et les termes et définitions utilisés dans la famille des normes SMSI. Les objectifs de l'ISO/CEI 27000:2009 sont la fourniture de termes et définitions, et une introduction à la famille des normes SMSI qui définissent les exigences pour un SMSI et pour les organismes certifiant de tels systèmes, apportent un soutien direct, des recommandations détaillées et/ou une interprétation des processus et des exigences générales selon le modèle Planifier-Déployer-Contrôler-Agir (PDCA), traitent des lignes directrices propres à des secteurs particuliers en matière de SMSI, et traitent de l'évaluation de la conformité d'un SMSI.

Norme remplacée par (1)
NF ISO/IEC 27000
NF ISO/IEC 27000
janvier 2015
Norme Annulée
Technologies de l'information - Techniques de sécurité - Systèmes de management de la sécurité de l'information - Vue d'ensemble et vocabulaire

Le présent document spécifie les exigences de sécurité des machines et du matériel de projection thermique, dans le cas présent : des cabines de projection, des systèmes de manipulation, de collecte de poussière, d''évacuation et de filtration.

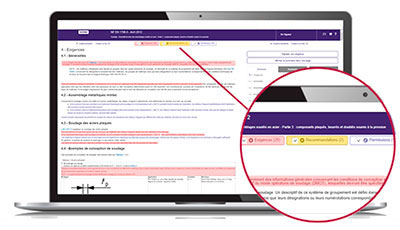
ZOOM SUR... le service Exigences

Pour respecter une norme, vous avez besoin de comprendre rapidement ses enjeux afin de déterminer son impact sur votre activité.

Le service Exigences vous aide à repérer rapidement au sein du texte normatif :

  • les clauses impératives à satisfaire,
  • les clauses non indispensables mais utiles à connaitre, telles que les permissions et les recommandations.

L'identification de ces types de clauses repose sur le document « Directives ISO/IEC, Partie 2 - Principes et règles de structure et de rédaction des documents ISO » ainsi que sur une liste de formes verbales constamment enrichie.

Avec Exigences, accédez rapidement à l'essentiel du texte normatif !


Qu'est-ce que le format Redline ?
Nouveau : service UPSELL
Besoin d’identifier, de veiller et de décrypter les normes ?