NF EN ISO/IEC 15408-1
NF EN ISO/IEC 15408-1

May 2026
Standard Current

Information security, cybersecurity and privacy protection — Evaluation criteria for IT security — Part 1: Introduction and general model

Main informations

Collections

National standards and national normative documents

Publication date

May 2026

Number of pages

163 p.

Reference

NF EN ISO/IEC 15408-1

ICS Codes

35.030   IT Security

International kinship

ISO/IEC 15408-1:2026

European kinship

EN ISO/IEC 15408-1:2026
Replaced standards (1)
NF EN ISO/IEC 15408-1
Standard Cancelled
Information technology - Security techniques - Evaluation criteria for IT security - Part 1: Introduction and general model (ISO/IEC 15408-1:2009)

Le présent document établit les concepts et principes généraux de l''évaluation de la sécurité des technologies de l''information (TI) . Elle spécifie le modèle général d''évaluation donné par les différentes parties de la norme qui, dans son intégralité, est destinée à servir de base à l''évaluation des propriétés de sécurité des produits TI. La Partie 1 fournit une vue d''ensemble de toutes les parties de la norme ISO/IEC 15408. Elle décrit les différentes parties de la norme, définit les termes et abréviations à utiliser dans toutes les parties de la norme, établit le concept fondamental d''une cible d''évaluation (TOE, de l''anglais Target of Evaluation) , spécifie le contexte d''une évaluation et décrit le public à qui s''adressent les critères d''évaluation. Elle fournit en outre une introduction aux concepts de sécurité de base nécessaires pour l''évaluation de produits TI. Elle définit les diverses opérations dans le cadre desquelles les composants fonctionnels et d''assurance décrits dans l''ISO/IEC 15408-2 et dans l''ISO/IEC 15408-3 peuvent être adaptés par l''utilisation d''opérations autorisées. Elle spécifie les concepts clés de profils de protection (PP) , les ensembles d''exigences de sécurité et le sujet de la conformité, et décrit les conséquences d''une évaluation ainsi que les résultats d''une évaluation. La présente partie de l''ISO/IEC 15408 donne des lignes directrices pour la spécification de cibles de sécurité (ST, de l''anglais Security Targets) et fournit une description de l''organisation des composants sur l''ensemble du modèle. Des informations générales sur la méthodologie d''évaluation sont données dans l''ISO/IEC 18045 et le domaine d''application des plans d''évaluation est fourni.

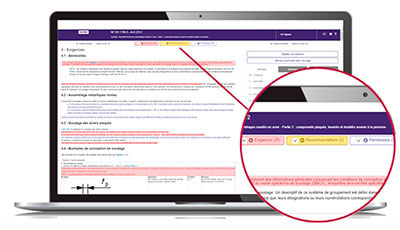
ZOOM ON ... the Requirements department

To comply with a standard, you need to quickly understand its issues in order to determine its impact on your activity.

The Requirements department helps you quickly locate within the normative text:

  • mandatory clauses to satisfy,
  • non-essential but useful clauses to know, such as permissions and recommendations.

The identification of these types of clauses is based on the document "ISO/IEC Directives, Part 2 - Principles and rules of structure and drafting of ISO documents" as well as on a constantly enriched list of verbal forms.

With Requirements, quickly access the main part of the normative text!


What is the Redline format?
New: UPSELL service
Need to identify, monitor and decipher standards?