NF EN ISO/IEC 27000
NF EN ISO/IEC 27000

NF EN ISO/IEC 27000

July 2026
Standard Current

Information security, cybersecurity and privacy protection - Information security management systems - Overview

Le présent document donne une vue d'ensemble des concepts et des principes des documents relatifs au système de management de la sécurité de l'information (SMSI), y compris l'ISO/IEC 27001.

Main informations

Collections

National standards and national normative documents

Thematics

QSE, Management et performance, Qualité - audit - lean

Publication date

July 2026

Number of pages

24 p.

Reference

NF EN ISO/IEC 27000

ICS Codes

01.040.35   Information technology (Vocabularies)
35.030   IT Security
03.100.70   Management systems
01.040.03   Services. Company organization, management and quality. Administration. Transport. Sociology. (Vocabularies)

International kinship

ISO/IEC 27000:2026

European kinship

EN ISO/IEC 27000:2026
Sumary
Information security, cybersecurity and privacy protection - Information security management systems - Overview

Le présent document donne une vue d'ensemble des concepts et des principes des documents relatifs au système de management de la sécurité de l'information (SMSI), y compris l'ISO/IEC 27001.
Replaced standards (1)
NF EN ISO/IEC 27000
NF EN ISO/IEC 27000
February 2020
Standard Cancelled
Information technology - Security techniques - Information security management systems - Overview and vocabulary (ISO/IEC 27000:2018)

Le présent document offre une vue d''ensemble des systèmes de management de la sécurité de l''information (SMSI) . Il comprend également les termes et définitions d''usage courant dans la famille de normes du SMSI. Le présent document est applicable à tous les types et à toutes les tailles d''organismes (par exemple : les entreprises commerciales, les organismes publics, les organismes à but non lucratif) . Les termes et les définitions fournis dans le présent document : couvrent les termes et les définitions d''usage courant dans la famille de normes du SMSI ; ne couvrent pas l''ensemble des termes et des définitions utilisés dans la famille de normes du SMSI ; ne limitent pas la famille de normes du SMSI en définissant de nouveaux termes à utiliser.

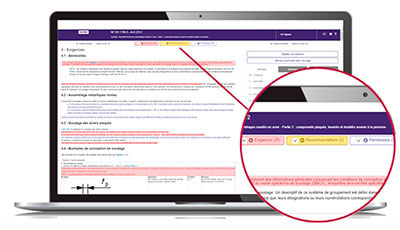
ZOOM ON ... the Requirements department

To comply with a standard, you need to quickly understand its issues in order to determine its impact on your activity.

The Requirements department helps you quickly locate within the normative text:

  • mandatory clauses to satisfy,
  • non-essential but useful clauses to know, such as permissions and recommendations.

The identification of these types of clauses is based on the document "ISO/IEC Directives, Part 2 - Principles and rules of structure and drafting of ISO documents" as well as on a constantly enriched list of verbal forms.

With Requirements, quickly access the main part of the normative text!


What is the Redline format?
New: UPSELL service
Need to identify, monitor and decipher standards?