NF EN ISO/IEC 27000
Information technology - Security techniques - Information security management systems - Overview and vocabulary (ISO/IEC 27000:2016)
Le présent document offre une vue d''ensemble des systèmes de management de la sécurité de l''information, ainsi que des termes et définitions d''usage courant dans la famille de normes du SMSI. Il est applicable à tous les types et à toutes les tailles d''organismes (par exemple: les entreprises commerciales, les organismes publics, les organismes à but non lucratif) .
Le présent document offre une vue d''ensemble des systèmes de management de la sécurité de l''information, ainsi que des termes et définitions d''usage courant dans la famille de normes du SMSI. Il est applicable à tous les types et à toutes les tailles d''organismes (par exemple: les entreprises commerciales, les organismes publics, les organismes à but non lucratif).
Le présent document offre une vue d''ensemble des systèmes de management de la sécurité de l''information (SMSI) . Il comprend également les termes et définitions d''usage courant dans la famille de normes du SMSI. Le présent document est applicable à tous les types et à toutes les tailles d''organismes (par exemple : les entreprises commerciales, les organismes publics, les organismes à but non lucratif) . Les termes et les définitions fournis dans le présent document : couvrent les termes et les définitions d''usage courant dans la famille de normes du SMSI ; ne couvrent pas l''ensemble des termes et des définitions utilisés dans la famille de normes du SMSI ; ne limitent pas la famille de normes du SMSI en définissant de nouveaux termes à utiliser.
To comply with a standard, you need to quickly understand its issues in order to determine its impact on your activity.
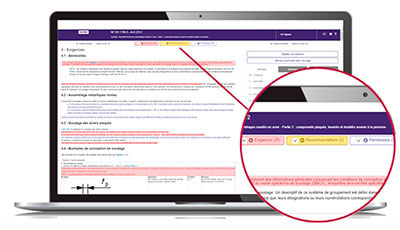
The Requirements department helps you quickly locate within the normative text:
- mandatory clauses to satisfy,
- non-essential but useful clauses to know, such as permissions and recommendations.
The identification of these types of clauses is based on the document "ISO/IEC Directives, Part 2 - Principles and rules of structure and drafting of ISO documents" as well as on a constantly enriched list of verbal forms.
With Requirements, quickly access the main part of the normative text!

- The UPSELL service allows you to easily update one of your standards.
- With a single click, add a new language, the Requirements or Redline+ service and add one or more additional users.
- Whether you are in the process of acquiring a standard or it is already available in your personal space, the UPSELL service is available at every stage to help you understand it and implement it within your organization.
COBAZ is the simple and effective solution to meet the normative needs related to your activity, in France and abroad.
Available by subscription, CObaz is THE modular solution to compose according to your needs today and tomorrow. Quickly discover CObaz!
Request your free, no-obligation live demo
I discover COBAZ