NF EN ISO/IEC 27002
NF EN ISO/IEC 27002

NF EN ISO/IEC 27002

May 2017
Standard Cancelled

Information technology - Security techniques - Code of practice for information security controls (ISO/IEC 27002:2013 including Cor 1:2014 and Cor 2:2015)

Le présent document donne des lignes directrices en matière de normes organisationnelles relatives à la sécurité de l''information et des bonnes pratiques de management de la sécurité de l''information, incluant la sélection, la mise en oeuvre et la gestion de mesures de sécurité prenant en compte le ou les environnement (s) de risques de sécurité de l''information de l''organisation. Le présent document est élaboré à l''intention des organisations désireuses : de sélectionner les mesures nécessaires dans le cadre du processus de mise en oeuvre d''un système de management de la sécurité de l''information (SMSI) selon l''ISO/IEC 27001 "Technologies de l''information - Techniques de sécurité - Systèmes de management de la sécurité de l''information - Exigences" ; de mettre en oeuvre des mesures de sécurité de l''information largement reconnues ; d''élaborer leurs propres lignes directrices de management de la sécurité de l''information.

Main informations

Collections

National standards and national normative documents

Publication date

May 2017

Release date

janvier 2023

Number of pages

102 p.

Reference

NF EN ISO/IEC 27002

ICS Codes

03.100.70   Management systems
35.030   IT Security

Print number

1

International kinship

European kinship

EN ISO/IEC 27002:2017
Sumary
Information technology - Security techniques - Code of practice for information security controls (ISO/IEC 27002:2013 including Cor 1:2014 and Cor 2:2015)

Le présent document donne des lignes directrices en matière de normes organisationnelles relatives à la sécurité de l''information et des bonnes pratiques de management de la sécurité de l''information, incluant la sélection, la mise en oeuvre et la gestion de mesures de sécurité prenant en compte le ou les environnement (s) de risques de sécurité de l''information de l''organisation. Le présent document est élaboré à l''intention des organisations désireuses : de sélectionner les mesures nécessaires dans le cadre du processus de mise en oeuvre d''un système de management de la sécurité de l''information (SMSI) selon l''ISO/IEC 27001 "Technologies de l''information - Techniques de sécurité - Systèmes de management de la sécurité de l''information - Exigences" ; de mettre en oeuvre des mesures de sécurité de l''information largement reconnues ; d''élaborer leurs propres lignes directrices de management de la sécurité de l''information.
Replaced standards (1)
NF ISO/IEC 27002
NF ISO/IEC 27002
January 2014
Standard Cancelled
Information technology — Security techniques — Code of practice for information security controls

Le présent document donne des lignes directrices en matière de normes organisationnelles relatives à la sécurité de l''information et des bonnes pratiques de management de la sécurité de l''information, incluant la sélection, la mise en oeuvre et la gestion de mesures de sécurité prenant en compte le ou les environnement(s) de risques de sécurité de l''information de l''organisation.

Standard replaced by (1)
NF EN ISO/IEC 27002
NF EN ISO/IEC 27002
November 2022
Standard Current
Information security, cybersecurity and privacy protection - Information security controls (ISO/IEC 27002:2022)

ZOOM ON ... the Requirements department

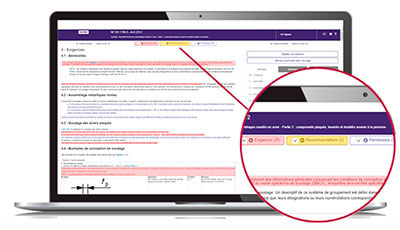
To comply with a standard, you need to quickly understand its issues in order to determine its impact on your activity.

The Requirements department helps you quickly locate within the normative text:

  • mandatory clauses to satisfy,
  • non-essential but useful clauses to know, such as permissions and recommendations.

The identification of these types of clauses is based on the document "ISO/IEC Directives, Part 2 - Principles and rules of structure and drafting of ISO documents" as well as on a constantly enriched list of verbal forms.

With Requirements, quickly access the main part of the normative text!


What is the Redline format?
New: UPSELL service
Need to identify, monitor and decipher standards?