NF EN ISO/IEC 27006
NF EN ISO/IEC 27006

NF EN ISO/IEC 27006

November 2020
Standard Cancelled mandatory application standard

Information technology - Security techniques - Requirements for bodies providing audit and certification of information security management systems

Le présent document, spécifie les exigences et fournit des recommandations pour les organismes procédant à l'audit et à la certification d'un système de management de la sécurité de l'information (SMSI) , en plus des exigences contenues dans l'ISO/IEC 17021-1 et l'ISO/IEC 27001. Il a pour principal objet de soutenir l'accréditation des organismes de certification qui procèdent à la certification de SMSI.Le présent amendement NF EN ISO/IEC 27006+A1, modifie les paragraphes 7.2.1.1, 7.2.1.1, 8.2.1, 9.3.1.1, B.2.1, B.3.6 et B.6, de la norme homologuée NF EN ISO/IEC 27006, d'Octobre 2015.

Main informations

Collections

National standards and national normative documents

Publication date

November 2020

Number of pages

58 p.

Reference

NF EN ISO/IEC 27006

ICS Codes

03.100.70   Management systems
35.030   IT Security

Classification index

Z74-224

Print number

2 - novembre 2021

International kinship

ISO/IEC 27006:2015

European kinship

EN ISO/IEC 27006:2020
Sumary
Information technology - Security techniques - Requirements for bodies providing audit and certification of information security management systems

Le présent document, spécifie les exigences et fournit des recommandations pour les organismes procédant à l'audit et à la certification d'un système de management de la sécurité de l'information (SMSI) , en plus des exigences contenues dans l'ISO/IEC 17021-1 et l'ISO/IEC 27001. Il a pour principal objet de soutenir l'accréditation des organismes de certification qui procèdent à la certification de SMSI. Le présent amendement NF EN ISO/IEC 27006+A1, modifie les paragraphes 7.2.1.1, 7.2.1.1, 8.2.1, 9.3.1.1, B.2.1, B.3.6 et B.6, de la norme homologuée NF EN ISO/IEC 27006, d'Octobre 2015.
Standard replaced by (1)
NF EN ISO/IEC 27006-1
Standard Current
Information security, cybersecurity and privacy protection - Requirements for bodies providing audit and certification of information security management systems - Part 1 : general

This document specifies requirements and provides guidance for bodies providing audit and certification of an information security management system (ISMS), in addition to the requirements contained within ISO/IEC 17021-1. The requirements contained in this document are demonstrated in terms of competence and reliability by bodies providing ISMS certification. The guidance contained in this document provides additional interpretation of these requirements for bodies providing ISMS certification. NOTE       This document can be used as a criteria document for accreditation, peer assessment or other audit processes.

Table of contents
  • 1 Domaine d'application
  • 2 Références normatives
  • 3 Termes et définitions
  • 4 Principes
  • 5 Exigences générales
  • 6 Exigences structurelles
  • 7 Exigences relatives aux ressources
  • 8 Exigences relatives aux informations
  • 9 Exigences relatives aux processus
  • 10 Exigences relatives au système de management des organismes de certification
  • Annexe A Connaissances et savoir-faire requis pour l'audit et la certification d'un SMSI
  • Annexe B Temps d'audit
  • Annexe C Méthodes de calcul du temps d'audit
  • Annexe D Recommandations pour la revue des mesures mises en oeuvre de l'Annexe A de l'ISO/IEC 27001:2013
  • Bibliographie
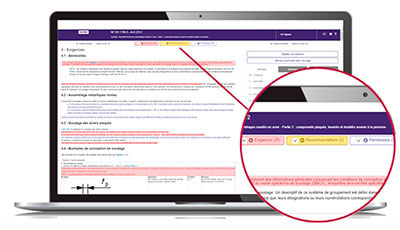
ZOOM ON ... the Requirements department

To comply with a standard, you need to quickly understand its issues in order to determine its impact on your activity.

The Requirements department helps you quickly locate within the normative text:

  • mandatory clauses to satisfy,
  • non-essential but useful clauses to know, such as permissions and recommendations.

The identification of these types of clauses is based on the document "ISO/IEC Directives, Part 2 - Principles and rules of structure and drafting of ISO documents" as well as on a constantly enriched list of verbal forms.

With Requirements, quickly access the main part of the normative text!


New: UPSELL service
Need to identify, monitor and decipher standards?