NF EN ISO/IEC 27018
NF EN ISO/IEC 27018

NF EN ISO/IEC 27018

May 2020
Standard Current

Information technology - Security techniques - Code of practice for protection of personally identifiable information (PII) in public clouds acting as PII processors (ISO/IEC 27018:2019)

Le présent document établit des objectifs de sécurité communément acceptés, des mesures de sécurité et des lignes directrices de mise en oeuvre de mesures destinées à protéger les informations personnelles identifiables (PII) conformément aux principes de protection de la vie privée de l''ISO/IEC 29100 pour l''environnement informatique en nuage public. En particulier, le présent document spécifie des lignes directrices dérivées de la NF EN ISO/IEC 27002, en tenant compte des exigences réglementaires relatives à la protection des PII, qui peuvent être applicables dans le contexte du ou des environnements de risque liés à la sécurité de l''information d''un fournisseur de services en nuage public. Le présent document s''applique aux organismes de tous types et de toutes tailles, y compris les sociétés publiques et privées, les entités gouvernementales et les organismes à but non lucratif, qui offrent des services de traitement de l''information en tant que processeurs de PII via l''informatique en nuage sous contrat auprès d''autres organismes. Les lignes directrices du présent document peuvent également s''appliquer aux organismes agissant en tant que contrôleurs de PII. Cependant, les contrôleurs de PII peuvent être soumis à d''autres lois, réglementations et obligations en matière de protection des PII qui ne s''appliquent pas aux processeurs de PII. Le présent document n''a pas pour objet de couvrir des obligations supplémentaires.

Main informations

Collections

National standards and national normative documents

Publication date

May 2020

Number of pages

40 p.

Reference

NF EN ISO/IEC 27018

ICS Codes

35.030   IT Security

Print number

1

International kinship

European kinship

EN ISO/IEC 27018:2020
Sumary
Information technology - Security techniques - Code of practice for protection of personally identifiable information (PII) in public clouds acting as PII processors (ISO/IEC 27018:2019)

Le présent document établit des objectifs de sécurité communément acceptés, des mesures de sécurité et des lignes directrices de mise en oeuvre de mesures destinées à protéger les informations personnelles identifiables (PII) conformément aux principes de protection de la vie privée de l''ISO/IEC 29100 pour l''environnement informatique en nuage public. En particulier, le présent document spécifie des lignes directrices dérivées de la NF EN ISO/IEC 27002, en tenant compte des exigences réglementaires relatives à la protection des PII, qui peuvent être applicables dans le contexte du ou des environnements de risque liés à la sécurité de l''information d''un fournisseur de services en nuage public. Le présent document s''applique aux organismes de tous types et de toutes tailles, y compris les sociétés publiques et privées, les entités gouvernementales et les organismes à but non lucratif, qui offrent des services de traitement de l''information en tant que processeurs de PII via l''informatique en nuage sous contrat auprès d''autres organismes. Les lignes directrices du présent document peuvent également s''appliquer aux organismes agissant en tant que contrôleurs de PII. Cependant, les contrôleurs de PII peuvent être soumis à d''autres lois, réglementations et obligations en matière de protection des PII qui ne s''appliquent pas aux processeurs de PII. Le présent document n''a pas pour objet de couvrir des obligations supplémentaires.
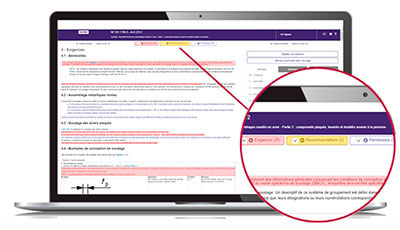
ZOOM ON ... the Requirements department

To comply with a standard, you need to quickly understand its issues in order to determine its impact on your activity.

The Requirements department helps you quickly locate within the normative text:

  • mandatory clauses to satisfy,
  • non-essential but useful clauses to know, such as permissions and recommendations.

The identification of these types of clauses is based on the document "ISO/IEC Directives, Part 2 - Principles and rules of structure and drafting of ISO documents" as well as on a constantly enriched list of verbal forms.

With Requirements, quickly access the main part of the normative text!


New: UPSELL service
Need to identify, monitor and decipher standards?