NF ISO/IEC 27005
NF ISO/IEC 27005

NF ISO/IEC 27005

November 2018
Standard Cancelled

Information technology - Security techniques - Information security risk management

Le présent document contient des lignes directrices relatives à la gestion des risques en sécurité de l''information. Le présent document appuie les concepts généraux énoncés dans l''ISO/IEC 27001; il est conçu pour aider à la mise en place de la sécurité de l''information basée sur une approche de gestion des risques. Il est important de connaître les concepts, les modèles, les processus et les terminologies décrites dans l''ISO/IEC 27001 et l''ISO/IEC 27002 afin de bien comprendre le présent document. Le présent document est applicable à tous types d''organismes (par exemple les entreprises commerciales, les agences gouvernementales, les organisations à but non lucratif) qui ont l''intention de gérer des risques susceptibles de compromettre la sécurité des informations de l''organisme.

Main informations

Collections

National standards and national normative documents

Publication date

November 2018

Number of pages

65 p.

Reference

NF ISO/IEC 27005

ICS Codes

35.030   IT Security

Print number

1
International kinship

Sumary
Information technology - Security techniques - Information security risk management

Le présent document contient des lignes directrices relatives à la gestion des risques en sécurité de l''information. Le présent document appuie les concepts généraux énoncés dans l''ISO/IEC 27001; il est conçu pour aider à la mise en place de la sécurité de l''information basée sur une approche de gestion des risques. Il est important de connaître les concepts, les modèles, les processus et les terminologies décrites dans l''ISO/IEC 27001 et l''ISO/IEC 27002 afin de bien comprendre le présent document. Le présent document est applicable à tous types d''organismes (par exemple les entreprises commerciales, les agences gouvernementales, les organisations à but non lucratif) qui ont l''intention de gérer des risques susceptibles de compromettre la sécurité des informations de l''organisme.
Replaced standards (1)
NF ISO/IEC 27005
NF ISO/IEC 27005
April 2013
Standard Cancelled
Information technology - Security techniques - Information security risk management

Le présent document contient des lignes directrices relatives à la gestion des risques en sécurité de l''information. Il vient en appui des concepts généraux énoncés dans la NF ISO/IEC 27001 ; il est conçu pour aider à la mise en place de la sécurité de l''information basée sur une approche de gestion des risques.

Standard replaced by (1)
NF ISO/IEC 27005
NF ISO/IEC 27005
February 2023
Standard Cancelled
Information security, cybersecurity and privacy protection - Guidance on managing information security risks

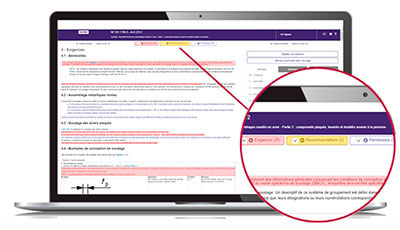
ZOOM ON ... the Requirements department

To comply with a standard, you need to quickly understand its issues in order to determine its impact on your activity.

The Requirements department helps you quickly locate within the normative text:

  • mandatory clauses to satisfy,
  • non-essential but useful clauses to know, such as permissions and recommendations.

The identification of these types of clauses is based on the document "ISO/IEC Directives, Part 2 - Principles and rules of structure and drafting of ISO documents" as well as on a constantly enriched list of verbal forms.

With Requirements, quickly access the main part of the normative text!


What is the Redline format?
New: UPSELL service
Need to identify, monitor and decipher standards?