XP ENV 13608-1
Health informatics - Security for the healthcare communications - Part 1 : concepts and terminology
Le présent document spécifie une méthodologie pour la définition, l'expression et la sélection d'une spécification de profil des commissions (PPC) dans le domaine de la santé.Il décrit un mode d'expression de besoin utilisateur et méthode d'affinement successif des politiques pour répondre à ces besoins en sécurité.
Le présent document spécifie une méthodologie pour la définition, l'expression et la sélection d'une spécification de profil des commissions (PPC) dans le domaine de la santé. Il décrit un mode d'expression de besoin utilisateur et méthode d'affinement successif des politiques pour répondre à ces besoins en sécurité.
- Avant-propos3
- Introduction4
-
1 Domaine d'application7
-
2 Références normatives7
-
3 Termes et définitions8
-
4 Symboles et abréviations15
-
5 Concepts de profil de protection des communications dans le domaine de la santé16
-
6 Architecture du modèle de rapprochement des politiques27
- Annexe A (informative) Exemples et processus d'affinement de profil de protection des communications36
- Annexe B (informative) Sécurité des communications dans le domaine de la santé (SEC-COM) - Partie 2 : Données sécurisées42
- Annexe C (informative) Sécurité des communications dans le domaine de la santé (SEC-COM) - Partie 3 : Canaux de communication de données sécurisés45
- Annexe D (informative) ISO/OSI 7498-2 - Systèmes de traitement de l'information - Interconnexion des systèmes ouverts - Modèle de référence de base - Partie 2 : Architecture de sécurité48
- Annexe E (informative) ITU/CCITT X.435, Systèmes de messagerie : système de messagerie avec échange de données électroniques (EDI) (Recommandation X.435) ITU/CCITT F.435, Services de messagerie : service de messagerie avec échange de données électroniques (EDI)
- (Recommandation F.435)50
- Annexe F (informative) ISO 9735 - Échange de données informatisées pour l'administration, le commerce et le transport (EDIFACT) - Règles de syntaxe au niveau de l'application53
- Annexe G (informative) ENV 12924:1997 - Informatique médicale - Catégorisation et protection des systèmes d'informations de santé56
- Annexe H (informative) Règles de partage (CENTC251/WG1 N98-32 PT028)59
- Annexe I (informative) HL762
- Annexe J (informative) CORBA65
- Annexe K (informative) Critères communs68
- Annexe L (informative) Introduction à la cryptographie70
- Bibliographie76
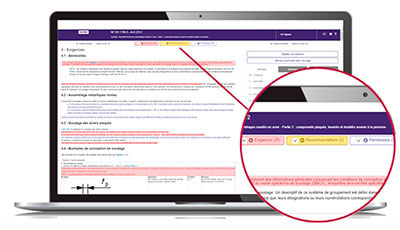
To comply with a standard, you need to quickly understand its issues in order to determine its impact on your activity.
The Requirements department helps you quickly locate within the normative text:
- mandatory clauses to satisfy,
- non-essential but useful clauses to know, such as permissions and recommendations.
The identification of these types of clauses is based on the document "ISO/IEC Directives, Part 2 - Principles and rules of structure and drafting of ISO documents" as well as on a constantly enriched list of verbal forms.
With Requirements, quickly access the main part of the normative text!

- The UPSELL service allows you to easily update one of your standards.
- With a single click, add a new language, the Requirements or Redline+ service and add one or more additional users.
- Whether you are in the process of acquiring a standard or it is already available in your personal space, the UPSELL service is available at every stage to help you understand it and implement it within your organization.
COBAZ is the simple and effective solution to meet the normative needs related to your activity, in France and abroad.
Available by subscription, CObaz is THE modular solution to compose according to your needs today and tomorrow. Quickly discover CObaz!
Request your free, no-obligation live demo
I discover COBAZ