NF ISO/IEC 27701
NF ISO/IEC 27701

NF ISO/IEC 27701

October 2020
Standard Cancelled

Security techniques — Extension to ISO/IEC 27001 and ISO/IEC 27002 for privacy information management — Requirements and guidelines

Le présent document spécifie les exigences et fournit des recommandations pour la création, la mise en oeuvre, le maintien et l''amélioration continue d''un système de management de la protection de la vie privée (PIMS) sous la forme d''une extension de la NF EN ISO/IEC 27001 et la NF EN ISO/IEC 27002 pour le management de la protection de la vie privée dans le contexte de l''organisation. Le présent document spécifie les exigences liées au PIMS et fournit des recommandations destinées aux responsables de traitement de PII et aux responsables de traitement chargés de et responsables du traitement des PII. Le présent document s''applique aux organisations de tous types et de toutes tailles, y compris les entreprises publiques et privées, les entités gouvernementales et les organisations à but non lucratif, qui sont des responsables de traitement de PII et/ou des responsables de traitement qui traitent les PII à l''aide d''un SMSI.

Main informations

Collections

National standards and national normative documents

Publication date

October 2020

Number of pages

83 p.

Reference

NF ISO/IEC 27701

ICS Codes

35.030   IT Security

Print number

1
International kinship

Sumary
Security techniques — Extension to ISO/IEC 27001 and ISO/IEC 27002 for privacy information management — Requirements and guidelines

Le présent document spécifie les exigences et fournit des recommandations pour la création, la mise en oeuvre, le maintien et l''amélioration continue d''un système de management de la protection de la vie privée (PIMS) sous la forme d''une extension de la NF EN ISO/IEC 27001 et la NF EN ISO/IEC 27002 pour le management de la protection de la vie privée dans le contexte de l''organisation. Le présent document spécifie les exigences liées au PIMS et fournit des recommandations destinées aux responsables de traitement de PII et aux responsables de traitement chargés de et responsables du traitement des PII. Le présent document s''applique aux organisations de tous types et de toutes tailles, y compris les entreprises publiques et privées, les entités gouvernementales et les organisations à but non lucratif, qui sont des responsables de traitement de PII et/ou des responsables de traitement qui traitent les PII à l''aide d''un SMSI.
Standard replaced by (1)
NF EN ISO/IEC 27701
NF EN ISO/IEC 27701
April 2021
Standard Cancelled
Security techniques - Extension to ISO/IEC 27001 and ISO/IEC 27002 for privacy information management - Requirements and guidelines (ISO/IEC 27701:2019)

Le présent document spécifie les exigences et fournit des recommandations pour la création, la mise en oeuvre, le maintien et l''amélioration continue d''un système de management de la protection de la vie privée (PIMS) sous la forme d''une extension de l''ISO/IEC 27001 et l''ISO/IEC 27002 pour le management de la protection de la vie privée dans le contexte de l''organisation.

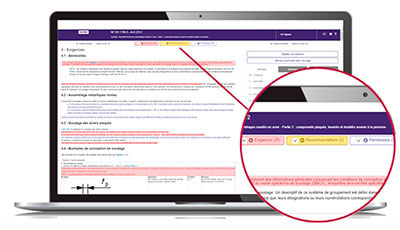
ZOOM ON ... the Requirements department

To comply with a standard, you need to quickly understand its issues in order to determine its impact on your activity.

The Requirements department helps you quickly locate within the normative text:

  • mandatory clauses to satisfy,
  • non-essential but useful clauses to know, such as permissions and recommendations.

The identification of these types of clauses is based on the document "ISO/IEC Directives, Part 2 - Principles and rules of structure and drafting of ISO documents" as well as on a constantly enriched list of verbal forms.

With Requirements, quickly access the main part of the normative text!


New: UPSELL service
Need to identify, monitor and decipher standards?